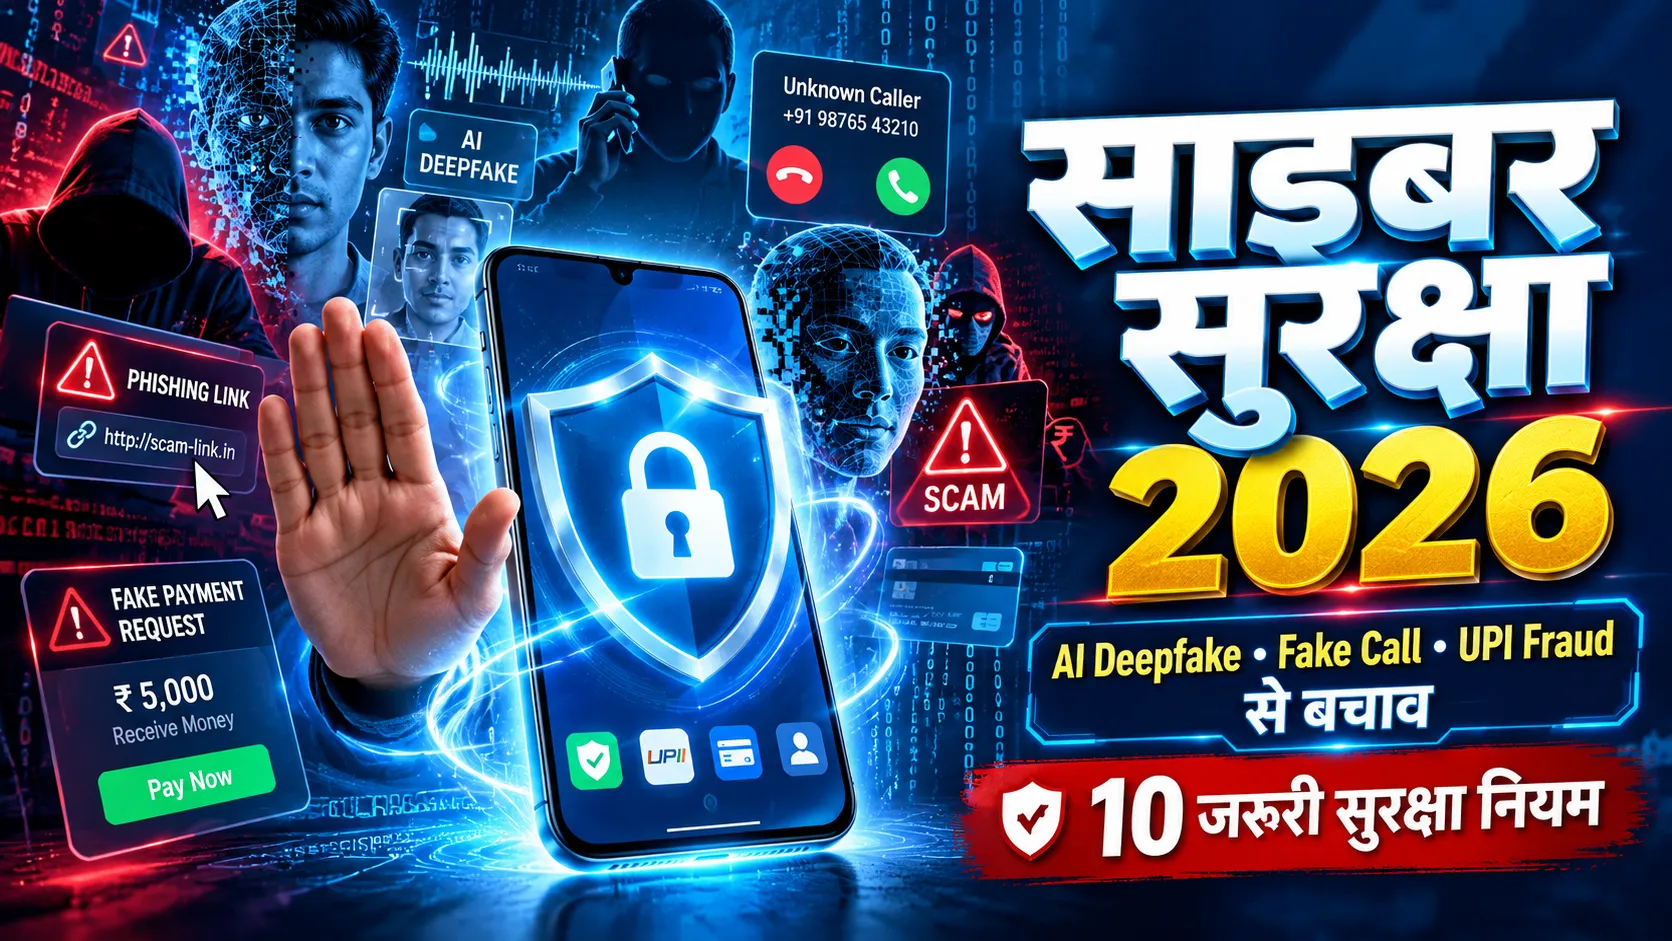
Cyber Security Awareness Month 2026 India: सोचिए, आपके मोबाइल पर अचानक किसी करीबी रिश्तेदार का फोन आता है। आवाज बिल्कुल उसी व्यक्ति जैसी है। वह कहता है कि किसी बड़ी परेशानी में फंस गया है और तुरंत 20,000 रुपये भेजने की जरूरत है। आप आवाज पहचानकर पैसे भेज देते हैं। कुछ देर बाद वास्तविक रिश्तेदार से बातचीत करने पर पता चलता है कि उसने कोई फोन ही नहीं किया था।
यह उदाहरण बताता है कि आधुनिक साइबर अपराध केवल OTP, बैंक पासवर्ड या फर्जी लिंक तक सीमित नहीं रहे। कृत्रिम बुद्धिमत्ता यानी Artificial Intelligence की तकनीक का दुरुपयोग करके किसी व्यक्ति की आवाज की नकल, नकली वीडियो और भरोसेमंद दिखने वाले संदेश भी तैयार किए जा सकते हैं।
इसी चुनौती को ध्यान में रखते हुए भारत में Cyber Security Awareness Month 2026 के अंतर्गत एक नया राष्ट्रव्यापी जागरूकता अभियान शुरू किया गया है।
Data Security Council of India यानी DSCI ने अक्टूबर 2026 के लिए ‘Be Cyber Street Smart’ अभियान की शुरुआत की है। इसका उद्देश्य आम नागरिकों को साइबर अपराधियों की नई तरकीबों के बारे में जागरूक करना और सुरक्षित डिजिटल आदतें अपनाने में मदद करना है।
इस अभियान की खासियत यह है कि इसमें भारत की पारंपरिक कठपुतली कला का उपयोग करके आधुनिक साइबर धोखाधड़ी को सरल कहानियों के माध्यम से समझाने का प्रयास किया जा रहा है।
इस लेख में जानेंगे कि यह अभियान क्या है, किसने शुरू किया, AI Deepfake और Voice Cloning जैसे अपराध कैसे होते हैं, WhatsApp और UPI उपयोगकर्ता किन सावधानियों का पालन करें और यदि आपके साथ साइबर धोखाधड़ी हो जाए तो 1930 हेल्पलाइन और cybercrime.gov.in पर शिकायत कैसे करें।
Cyber Security Awareness Month 2026 क्या है?
Cyber Security Awareness Month एक जागरूकता पहल है, जिसके अंतर्गत नागरिकों, विद्यार्थियों, कर्मचारियों और संस्थाओं को सुरक्षित इंटरनेट इस्तेमाल करने के बारे में जानकारी दी जाती है।
अक्टूबर महीने में डिजिटल सुरक्षा से जुड़े विभिन्न विषयों पर जागरूकता कार्यक्रम आयोजित किए जाते हैं।
भारत में Data Security Council of India ने अक्टूबर 2026 के अभियान के लिए ‘Be Cyber Street Smart’ विषय चुना है।
इसका सरल अर्थ है—इंटरनेट इस्तेमाल करते समय उतने ही सतर्क रहें, जितने वास्तविक जीवन में किसी अनजान व्यक्ति या संदिग्ध परिस्थिति का सामना करते समय रहते हैं।
सड़क पर कोई अनजान व्यक्ति अचानक आपसे पैसा या निजी जानकारी मांगे तो आप तुरंत भरोसा नहीं करेंगे। ठीक यही सतर्कता मोबाइल, सोशल मीडिया, बैंकिंग और ऑनलाइन भुगतान में भी आवश्यक है।
आधुनिक साइबर अपराधी तकनीक के साथ मनोवैज्ञानिक दबाव का भी उपयोग करते हैं।
वे कभी डर दिखाते हैं, कभी लालच देते हैं, कभी जल्दबाजी करवाते हैं और कभी आपके किसी परिचित की पहचान का उपयोग करते हैं।
इसलिए अभियान का प्रमुख संदेश केवल तकनीकी जानकारी बढ़ाना नहीं, बल्कि रोजमर्रा के डिजिटल व्यवहार में सावधानी शामिल करना है।
अभियान की आधिकारिक जानकारी: Data Security Council of India – Cyber Security Awareness Month
भारत में ‘Be Cyber Street Smart’ अभियान कब और कहां शुरू हुआ?
उपलब्ध आधिकारिक और समाचार संबंधी जानकारी के अनुसार अभियान का औपचारिक शुभारंभ 1 अक्टूबर 2026 को मुंबई के Bombay Stock Exchange यानी BSE में आयोजित कार्यक्रम में हुआ।
कार्यक्रम में महाराष्ट्र के सूचना प्रौद्योगिकी मंत्री आशीष शेलार की भागीदारी रही।
इसके अतिरिक्त साइबर सुरक्षा, वित्तीय प्रणाली और डिजिटल प्रशासन से संबंधित संस्थाओं के प्रतिनिधि भी कार्यक्रम में शामिल हुए।
अभियान को DSCI ने विभिन्न सरकारी और उद्योग जगत के सहयोगियों के साथ प्रस्तुत किया है।
इसमें CERT-In, Indian Cyber Crime Coordination Centre यानी I4C, इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय तथा अन्य संबंधित संस्थाओं का सहयोग बताया गया है।
कार्यक्रम में पारंपरिक ‘Ring the Bell’ गतिविधि के माध्यम से सुरक्षित डिजिटल वातावरण के प्रति सामूहिक प्रतिबद्धता का संदेश दिया गया।
इस अभियान के अंतर्गत केवल एक कार्यक्रम आयोजित करना उद्देश्य नहीं है। पूरे अक्टूबर महीने में अलग-अलग प्रकार की जागरूकता सामग्री के माध्यम से लोगों तक जानकारी पहुंचाने की योजना है।
इनमें पोस्टर, इन्फोग्राफिक्स, वीडियो, शैक्षिक सामग्री और क्विज जैसी गतिविधियां शामिल हैं।
इसका विशेष लाभ उन लोगों तक संदेश पहुंचाना हो सकता है, जिन्हें जटिल तकनीकी भाषा समझने में कठिनाई होती है।
स्रोत: DSCI का आधिकारिक पोर्टल और अभियान शुरू होने की समाचार रिपोर्ट।
साइबर सुरक्षा सिखाने के लिए कठपुतली कला क्यों चुनी गई?
यह 2026 के अभियान की सबसे दिलचस्प विशेषताओं में से एक है।
भारत में कठपुतली कला का उपयोग लंबे समय से लोककथाओं और सामाजिक संदेशों को लोगों तक पहुंचाने के लिए किया जाता रहा है।
DSCI के अभियान में इसी पारंपरिक कला को आधुनिक डिजिटल सुरक्षा से जोड़ा गया है।
कठपुतली की डोर किसी दूसरे व्यक्ति के हाथ में होती है।
इसी विचार का उपयोग करके यह समझाया जा रहा है कि साइबर अपराधी कई बार डर, लालच और झूठे भरोसे के जरिए हमारे फैसलों को नियंत्रित करने का प्रयास करते हैं।
उदाहरण के लिए कोई ठग कह सकता है कि आपका बैंक खाता पांच मिनट में बंद हो जाएगा। ऐसे में डर के कारण व्यक्ति बिना जांच किए OTP बता सकता है।
इसी तरह कोई अपराधी भारी लाभ का लालच देकर किसी नकली निवेश प्लेटफॉर्म पर पैसा जमा करवाने का प्रयास कर सकता है।
अभियान का संदेश है कि अपने डिजिटल जीवन की डोर अपने हाथ में रखें।
किसी संदिग्ध कॉल, लिंक या संदेश के कारण जल्दबाजी में निर्णय न लें।
2026 में कौन-सी साइबर धोखाधड़ी विशेष चिंता का विषय हैं?
आज इंटरनेट पर होने वाली धोखाधड़ी कई तरीकों से सामने आ सकती है।
कुछ अपराध पुराने हैं, लेकिन उनके तरीके बदल रहे हैं।
AI तकनीक से जुड़े अपराधों में नकली आवाज और वीडियो का इस्तेमाल लोगों के भरोसे को निशाना बना सकता है।
वहीं UPI, WhatsApp, सोशल मीडिया और मोबाइल एप्लिकेशन से जुड़े धोखाधड़ी के मामले सामान्य उपयोगकर्ताओं को भी प्रभावित कर सकते हैं।
आइए दस महत्वपूर्ण प्रकार के खतरे और उनसे बचाव के तरीके समझते हैं।
1. AI Voice Cloning Fraud: जब आवाज परिचित हो लेकिन कॉल नकली
AI Voice Cloning ऐसी तकनीक है जिसकी सहायता से किसी व्यक्ति की आवाज जैसी ध्वनि तैयार की जा सकती है।
इस तकनीक के कई वैध उपयोग हैं, लेकिन अपराधी इसका दुरुपयोग कर सकते हैं।
उदाहरण के लिए किसी व्यक्ति के सोशल मीडिया वीडियो या ऑडियो से उसकी आवाज के नमूने मिल जाएं तो अपराधी उसके जैसी नकली आवाज तैयार करने का प्रयास कर सकता है।
इसके बाद परिवार के सदस्य को फोन करके किसी आपात स्थिति का नाटक किया जा सकता है।
धोखाधड़ी का उदाहरण:
एक व्यक्ति को अपने बेटे जैसी आवाज में कॉल आती है।
कॉल करने वाला कहता है कि उसका मोबाइल खराब हो गया है और उसे तुरंत पैसे चाहिए।
वह यह भी कहता है कि किसी दूसरे नंबर पर भुगतान कर दिया जाए।
यदि अभिभावक केवल आवाज के आधार पर विश्वास कर लें, तो आर्थिक नुकसान हो सकता है।
AI Voice Cloning से कैसे बचें?
सबसे पहले कॉल काटकर व्यक्ति के पहले से ज्ञात नंबर पर स्वयं संपर्क करें।
यदि किसी अनजान नंबर से पैसे मांगे जा रहे हैं तो परिचित आवाज सुनाई देने पर भी भुगतान न करें।
परिवार में आपात स्थिति की पहचान के लिए एक निजी सत्यापन प्रश्न या पारिवारिक कोड तय किया जा सकता है।
ऐसा कोड चुनें जिसे सोशल मीडिया से आसानी से न जाना जा सके।
किसी व्यक्ति की आवाज सुनकर उसकी पहचान पूरी तरह सत्यापित मान लेना अब सुरक्षित तरीका नहीं है।
2. AI Deepfake Video Fraud: क्या वीडियो कॉल भी नकली हो सकती है?
Deepfake तकनीक की सहायता से किसी व्यक्ति की शक्ल या आवाज जैसी कृत्रिम सामग्री बनाई जा सकती है।
कुछ स्थितियों में ऐसी सामग्री इतनी विश्वसनीय दिखाई दे सकती है कि सामान्य दर्शक असली और नकली के बीच अंतर न समझ पाए।
इसका इस्तेमाल किसी प्रसिद्ध व्यक्ति के नाम से नकली निवेश विज्ञापन बनाने, गलत जानकारी फैलाने या किसी परिचित व्यक्ति का रूप धारण करने में किया जा सकता है।
एक उदाहरण समझिए
सोशल मीडिया पर किसी प्रसिद्ध कारोबारी या सार्वजनिक व्यक्ति का वीडियो दिखाई देता है।
वीडियो में दावा किया जाता है कि एक खास वेबसाइट पर पैसा लगाने से निश्चित लाभ मिलेगा।
दर्शक व्यक्ति की पहचान देखकर भरोसा कर सकता है, जबकि वीडियो बदला हुआ या पूरी तरह कृत्रिम हो सकता है।
बचाव के तरीके
वीडियो में दिखाई देने वाले व्यक्ति की पहचान ही पर्याप्त प्रमाण नहीं है।
यदि किसी वीडियो में निवेश, बैंकिंग या व्यक्तिगत जानकारी मांगी जा रही है तो संबंधित संस्था की आधिकारिक वेबसाइट से पुष्टि करें।
सोशल मीडिया विज्ञापन में दिखाई देने वाले लिंक को बिना जांचे न खोलें।
विशेष रूप से ऐसे दावों से बचें जिनमें बहुत कम समय में अत्यधिक लाभ की गारंटी दी जाती हो।
3. Digital Arrest Scam: पुलिस के नाम पर डराने की कोशिश
Digital Arrest Scam एक गंभीर प्रकार की धोखाधड़ी है।
इसमें अपराधी स्वयं को पुलिस अधिकारी, जांच एजेंसी का कर्मचारी, बैंक अधिकारी या अन्य सरकारी प्रतिनिधि बताकर संपर्क कर सकता है।
कई मामलों में पीड़ित को कहा जाता है कि उसके नाम से कोई अवैध पार्सल भेजा गया है या उसका बैंक खाता किसी अपराध से जुड़ा हुआ है।
इसके बाद वीडियो कॉल पर किसी नकली कार्यालय जैसा वातावरण दिखाया जा सकता है।
व्यक्ति को डराया जाता है कि उसे तुरंत भुगतान करना होगा या किसी विशेष खाते में पैसे जमा करने होंगे।
कभी-कभी पीड़ित को किसी से बातचीत न करने के लिए भी कहा जाता है।
Digital Arrest से कैसे बचें?
फोन या वीडियो कॉल पर किसी व्यक्ति के कहने मात्र से खुद को कानूनी हिरासत में न समझें।
कोई संदिग्ध कॉल करने वाला आपको अकेले रहने, संपर्क बंद करने या जांच समाप्त करने के नाम पर निजी खाते में पैसे जमा करने को कहे तो यह गंभीर चेतावनी है।
ऐसी स्थिति में कॉल समाप्त करें और संबंधित एजेंसी के सत्यापित आधिकारिक संपर्क माध्यम से जानकारी प्राप्त करें।
यदि पैसे चले गए हों तो तुरंत साइबर हेल्पलाइन 1930 पर शिकायत करें।
4. WhatsApp Fraud: परिचित के नाम से पैसे मांगने वाला संदेश
WhatsApp पर धोखाधड़ी कई रूपों में हो सकती है।
किसी व्यक्ति का अकाउंट अनधिकृत रूप से इस्तेमाल किया जा सकता है या उसकी प्रोफाइल फोटो लगाकर नया अकाउंट बनाया जा सकता है।
इसके बाद उसके परिचितों को संदेश भेजकर पैसे मांगे जा सकते हैं।
कभी नौकरी, इनाम, मुफ्त गिफ्ट या बैंक KYC अपडेट के नाम पर लिंक भेजे जाते हैं।
WhatsApp उपयोगकर्ताओं के लिए सुरक्षा उपाय
WhatsApp में उपलब्ध Two-Step Verification और अन्य सुरक्षा सुविधाओं को सक्रिय रखें।
किसी व्यक्ति को WhatsApp रजिस्ट्रेशन कोड या OTP न बताएं।
अनजान व्यक्ति के कहने पर QR कोड स्कैन करके अपने WhatsApp अकाउंट को किसी दूसरे डिवाइस से लिंक न करें।
संदिग्ध संदेश भेजने वाले व्यक्ति की पहचान दूसरे विश्वसनीय माध्यम से जांचें।
यदि किसी परिचित के नाम से पैसे मांगे जा रहे हैं तो उसके पुराने नंबर पर सीधे कॉल करें।
किसी अज्ञात APK फाइल को डाउनलोड और इंस्टॉल न करें।
5. UPI Fraud: पैसे प्राप्त करने के नाम पर PIN मांगना
भारत में UPI भुगतान बेहद लोकप्रिय है।
दुकान पर खरीदारी, ऑनलाइन भुगतान और दोस्तों या परिवार के सदस्यों को पैसा भेजने के लिए इसका उपयोग किया जाता है।
लेकिन इसी सुविधा का फायदा उठाकर अपराधी लोगों को भ्रमित कर सकते हैं।
कुछ धोखाधड़ी में व्यक्ति से कहा जाता है कि पैसे प्राप्त करने के लिए उसे UPI PIN दर्ज करना होगा।
यह एक महत्वपूर्ण चेतावनी संकेत है।
याद रखें: सामान्य UPI भुगतान में पैसा प्राप्त करने के लिए अपना UPI PIN दर्ज करने की आवश्यकता नहीं होती।
UPI PIN भुगतान अधिकृत करने के लिए उपयोग किया जाता है।
भारतीय रिजर्व बैंक भी लोगों को अनजान QR कोड और संदिग्ध भुगतान अनुरोधों से सावधान रहने की सलाह देता है।
सुरक्षित UPI उपयोग के नियम
पैसे भेजने से पहले प्राप्तकर्ता का नाम और राशि जांचें।
किसी अनजान व्यक्ति का Collect Request बिना जांचे स्वीकार न करें।
अपने UPI PIN को किसी मित्र, दुकानदार, बैंक कर्मचारी या फोन करने वाले व्यक्ति के साथ साझा न करें।
किसी अज्ञात व्यक्ति के कहने पर स्क्रीन शेयरिंग या रिमोट एक्सेस एप्लिकेशन इंस्टॉल न करें।
आधिकारिक जानकारी: RBI Kehta Hai – QR और UPI सुरक्षा
6. Fake KYC Scam: बैंक अकाउंट बंद होने का डर
इस धोखाधड़ी में व्यक्ति को बैंक की ओर से भेजा गया प्रतीत होने वाला संदेश मिलता है।
इसमें कहा जाता है कि KYC अपडेट नहीं करने पर अकाउंट बंद हो जाएगा।
इसके बाद किसी लिंक पर क्लिक करने या निजी जानकारी देने के लिए कहा जाता है।
लिंक नकली वेबसाइट पर ले जा सकता है, जिसका डिजाइन वास्तविक बैंक की वेबसाइट जैसा हो सकता है।
उपयोगकर्ता वहां अपना मोबाइल नंबर, पासवर्ड या बैंकिंग जानकारी दर्ज कर सकता है।
क्या करें?
अपने बैंक का आधिकारिक ऐप या वेबसाइट स्वयं खोलें।
संदेश में दिए गए अनजान लिंक से बैंक लॉगिन न करें।
KYC संबंधी जानकारी की पुष्टि बैंक की शाखा, सत्यापित हेल्पलाइन या आधिकारिक ऐप से करें।
OTP, पासवर्ड और PIN किसी को न बताएं।
7. Fake APK Scam: मोबाइल ऐप के जरिए धोखाधड़ी
APK Android मोबाइल एप्लिकेशन इंस्टॉल करने में इस्तेमाल होने वाली फाइल का एक प्रारूप है।
हर APK फाइल हानिकारक नहीं होती, लेकिन अनजान स्रोत से प्राप्त एप्लिकेशन में गंभीर खतरे हो सकते हैं।
अपराधी कभी ट्रैफिक चालान, बैंक अपडेट, कूरियर डिलीवरी या सरकारी योजना के नाम पर APK फाइल भेज सकते हैं।
यदि उपयोगकर्ता ऐसी फाइल इंस्टॉल कर देता है तो दुर्भावनापूर्ण ऐप मोबाइल की संवेदनशील जानकारी या कुछ सुविधाओं तक अनधिकृत पहुंच प्राप्त करने का प्रयास कर सकता है।
सुरक्षित रहने के तरीके
अज्ञात संदेश में भेजी गई APK फाइल इंस्टॉल न करें।
ऐप डाउनलोड करने के लिए आधिकारिक ऐप स्टोर या संबंधित संस्था के सत्यापित स्रोत को प्राथमिकता दें।
किसी ऐप द्वारा मांगी जा रही अनुमतियों की समीक्षा करें।
यदि कैलकुलेटर या सामान्य सूचना ऐप SMS, Accessibility या स्क्रीन नियंत्रण जैसी असंबंधित संवेदनशील अनुमति मांगता है तो सावधान हो जाएं।
मोबाइल ऑपरेटिंग सिस्टम और सुरक्षा अपडेट नियमित रखें।
8. Fake Investment Scam: कम समय में ज्यादा लाभ का झांसा
इस प्रकार की धोखाधड़ी में अधिक लाभ का वादा किया जाता है।
अपराधी सोशल मीडिया, मैसेजिंग ऐप या नकली निवेश प्लेटफॉर्म का उपयोग कर सकते हैं।
कभी किसी प्रसिद्ध निवेश विशेषज्ञ का नाम इस्तेमाल किया जाता है।
कभी नकली स्क्रीनशॉट दिखाकर यह विश्वास दिलाया जाता है कि दूसरे निवेशकों को भारी लाभ हो रहा है।
शुरुआत में छोटे भुगतान या नकली मुनाफे के आंकड़े दिखाकर भरोसा बढ़ाया जा सकता है।
इसके बाद बड़ी रकम जमा करवाने के लिए दबाव बनाया जाता है।
क्या जांच करें?
संबंधित निवेश संस्था का नियामकीय पंजीकरण और विवरण उसके आधिकारिक स्रोत से जांचें।
असामान्य रूप से ऊंचे और निश्चित लाभ के दावों से सावधान रहें।
पैसा जमा करने से पहले निवेश उत्पाद की प्रकृति, जोखिम और निकासी की शर्तें समझें।
केवल WhatsApp या Telegram ग्रुप में दिखाई देने वाले लाभ के स्क्रीनशॉट को प्रमाण न मानें।
9. Fake Customer Care Scam: गूगल पर मिले नंबर से भी सावधान
बहुत से लोग किसी कंपनी की समस्या आने पर इंटरनेट पर Customer Care Number खोजते हैं।
लेकिन खोज परिणामों, विज्ञापनों, सोशल मीडिया पोस्ट या नकली वेबसाइट पर भ्रामक फोन नंबर दिखाई दे सकते हैं।
अपराधी ऐसे नंबरों से लोगों को बैंकिंग जानकारी देने या स्क्रीन शेयरिंग ऐप इंस्टॉल करने के लिए कह सकते हैं।
उदाहरण के लिए किसी व्यक्ति को इंटरनेट सेवा, बैंकिंग या ऑनलाइन शॉपिंग से जुड़ी परेशानी है।
वह जल्द समाधान चाहता है और बिना जांचे मिले नंबर पर फोन कर देता है।
इसके बाद कॉल करने वाला व्यक्ति समस्या दूर करने के बहाने किसी संदिग्ध लिंक पर भेज सकता है।
बचाव कैसे करें?
किसी कंपनी का संपर्क नंबर उसके आधिकारिक ऐप या वेबसाइट से लें।
वेबसाइट का डोमेन ध्यान से पढ़ें।
फर्जी नंबर को केवल इसलिए वास्तविक न मानें क्योंकि वह इंटरनेट पर पहले परिणाम में दिखाई दे रहा है।
किसी ग्राहक सेवा कर्मचारी के कहने पर बैंकिंग PIN या OTP साझा न करें।
10. Aadhaar AePS Fraud: बिना ATM कार्ड के भी हो सकती है अनधिकृत निकासी
आधार आधारित भुगतान प्रणाली यानी AePS के माध्यम से कुछ बैंकिंग सेवाएं बायोमेट्रिक प्रमाणीकरण के आधार पर उपलब्ध होती हैं।
इस सुविधा का वैध उपयोग बैंकिंग पहुंच बढ़ाने के लिए किया जाता है।
लेकिन बायोमेट्रिक जानकारी के दुरुपयोग या अन्य सुरक्षा कमजोरियों से जुड़े धोखाधड़ी के मामले भी सामने आए हैं।
इस विषय पर The Rising Irish पहले ही एक विशेष रिपोर्ट प्रकाशित कर चुका है।
उस लेख में राजकोट के एक बैंक ग्राहक से संबंधित मामले, अनधिकृत निकासी और बैंकिंग सुरक्षा उपायों का विवरण दिया गया है।
यहां पूरी जानकारी पढ़ें:
Aadhaar AePS Fraud: बिना ATM और UPI के खाते से निकले ₹1.59 लाख, जानें बचने के उपाय
इस विशेष साइबर सुरक्षा अभियान वाले लेख में हमारा मुख्य उद्देश्य अलग-अलग प्रकार की डिजिटल धोखाधड़ी को समझाना है। AePS का विस्तृत विश्लेषण संबंधित पुराने लेख में उपलब्ध है।
साइबर फ्रॉड से बचने के 10 जरूरी नियम
अब तक हमने कई प्रकार की धोखाधड़ी समझी। लेकिन अधिकांश सामान्य उपयोगकर्ताओं के लिए दस सरल नियम याद रखना बहुत उपयोगी है।
नियम 1: किसी अनजान लिंक पर तुरंत क्लिक न करें।
SMS, WhatsApp, ईमेल या सोशल मीडिया संदेश में आए लिंक की विश्वसनीयता जांचें।
नियम 2: अपना OTP, PIN या पासवर्ड साझा न करें।
बैंकिंग या अकाउंट से जुड़ी संवेदनशील जानकारी को निजी रखें।
नियम 3: पैसे मांगने वाली आपात कॉल की पुष्टि करें।
आवाज परिचित हो, तब भी व्यक्ति को दूसरे माध्यम से संपर्क करके सत्यापित करें।
नियम 4: भुगतान से पहले प्राप्तकर्ता की जांच करें।
UPI और बैंक ट्रांसफर करते समय नाम तथा राशि जांचें।
नियम 5: अनजान APK या रिमोट एक्सेस ऐप इंस्टॉल न करें।
संदिग्ध ऐप मोबाइल की सुरक्षा को प्रभावित कर सकते हैं।
नियम 6: सोशल मीडिया निवेश विज्ञापनों पर तुरंत भरोसा न करें।
किसी भी निवेश योजना का स्वतंत्र सत्यापन करें।
नियम 7: मजबूत पासवर्ड और अतिरिक्त सुरक्षा अपनाएं।
जहां संभव हो, अलग-अलग अकाउंट के लिए अलग पासवर्ड और Multi-Factor Authentication उपयोग करें।
नियम 8: मोबाइल अपडेट रखें।
सुरक्षा अपडेट उपलब्ध होने पर उन्हें भरोसेमंद स्रोत से इंस्टॉल करें।
नियम 9: संदिग्ध कॉल पर घबराकर फैसला न लें।
डर और जल्दबाजी पैदा करना धोखेबाजों की सामान्य रणनीति हो सकती है।
नियम 10: धोखाधड़ी होने पर तुरंत शिकायत करें।
समय पर रिपोर्ट करने से संबंधित संस्थाओं को कार्रवाई करने का अवसर मिल सकता है।
इन दस नियमों को परिवार के बुजुर्ग सदस्यों और उन लोगों के साथ भी साझा करें जो डिजिटल भुगतान का नया उपयोग कर रहे हैं।
अगर बैंक खाते से साइबर फ्रॉड हो जाए तो सबसे पहले क्या करें?
यह इस पूरे लेख का सबसे महत्वपूर्ण भाग है।
यदि किसी व्यक्ति के साथ ऑनलाइन आर्थिक धोखाधड़ी हो जाती है, तो उसे केवल अपराधी से बातचीत करते रहने या इंतजार करने के बजाय तुरंत आधिकारिक सहायता लेनी चाहिए।
पहला कदम: तुरंत 1930 पर कॉल करें
भारत में साइबर वित्तीय धोखाधड़ी की शिकायत के लिए 1930 हेल्पलाइन उपलब्ध है।
यह राष्ट्रीय साइबर अपराध रिपोर्टिंग प्रणाली से संबंधित आधिकारिक हेल्पलाइन है।
यदि आपने किसी धोखेबाज को पैसा भेज दिया है या आपके खाते से अनधिकृत भुगतान हो गया है, तो बिना अनावश्यक देरी के इस नंबर पर संपर्क करें।
दूसरा कदम: बैंक या भुगतान सेवा को सूचना दें
अपने बैंक या संबंधित भुगतान सेवा प्रदाता को तुरंत अनधिकृत लेनदेन की सूचना दें।
अधिकारिक ऐप, बैंक शाखा या सत्यापित कस्टमर केयर माध्यम का उपयोग करें।
बैंक को लेनदेन की तारीख, राशि और अन्य आवश्यक विवरण दें।
यदि बैंकिंग अकाउंट की जानकारी जोखिम में होने की आशंका है तो बैंक के निर्देशानुसार संबंधित सुविधाओं को सुरक्षित करवाएं।
तीसरा कदम: cybercrime.gov.in पर शिकायत दर्ज करें
भारत सरकार का आधिकारिक राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल है:
इस पोर्टल पर विभिन्न प्रकार की साइबर अपराध शिकायतों को रिपोर्ट करने की सुविधा उपलब्ध है।
आपको शिकायत दर्ज करते समय संबंधित विवरण देने पड़ सकते हैं।
चौथा कदम: जरूरी प्रमाण सुरक्षित रखें
उपलब्ध प्रमाणों को हटाएं नहीं।
उदाहरण के लिए भुगतान की रसीद, ट्रांजैक्शन आईडी, संदिग्ध फोन नंबर, मैसेज, वेबसाइट का पता और बातचीत के स्क्रीनशॉट सुरक्षित रखें।
संवेदनशील जानकारी को सार्वजनिक सोशल मीडिया पोस्ट पर साझा न करें।
पांचवां कदम: शिकायत की स्थिति देखें
शिकायत दर्ज होने के बाद प्राप्त संदर्भ या शिकायत संख्या को सुरक्षित रखें।
आधिकारिक पोर्टल या संबंधित अधिकारियों के माध्यम से शिकायत की स्थिति की जानकारी प्राप्त करें।
महत्वपूर्ण: समय पर शिकायत करना आवश्यक है, लेकिन इससे पैसे वापस मिलने की गारंटी नहीं होती। परिणाम लेनदेन की स्थिति, बैंकिंग व्यवस्था और संबंधित जांच पर निर्भर करते हैं।
क्या 1930 पर कॉल करने से तुरंत पैसे वापस मिल जाते हैं?
यह एक सामान्य सवाल है।
1930 का उद्देश्य साइबर वित्तीय धोखाधड़ी की शीघ्र रिपोर्टिंग में मदद करना है।
यदि संबंधित वित्तीय संस्थाओं को समय पर सूचना मिलती है, तो परिस्थितियों के आधार पर संदिग्ध धन की आवाजाही रोकने या उसका पता लगाने की कार्रवाई संभव हो सकती है।
लेकिन हर शिकायत में पूरा पैसा वापस मिल जाएगा, ऐसा दावा करना गलत होगा।
धोखाधड़ी के बाद धन कहां स्थानांतरित हुआ, रिपोर्टिंग में कितना समय लगा और जांच में क्या तथ्य सामने आए, ये सभी बातें महत्वपूर्ण हो सकती हैं।
इसलिए सबसे उपयोगी सलाह यही है कि शिकायत में देरी न करें।
सरकारी हेल्पलाइन और पोर्टल के अलावा संबंधित बैंक की शिकायत प्रणाली का उपयोग भी करें।
WhatsApp और Facebook इस्तेमाल करने वाले परिवार क्या करें?
भारत में बड़ी संख्या में लोग WhatsApp, Facebook और Instagram का नियमित उपयोग करते हैं।
इन प्लेटफॉर्म पर रिश्तेदारों की तस्वीरें, पारिवारिक समारोह, आवाज वाले वीडियो और व्यक्तिगत जानकारी साझा की जाती है।
ऐसी सार्वजनिक जानकारी का दुरुपयोग कभी पहचान की नकल या विश्वसनीय दिखने वाले संदेश तैयार करने में किया जा सकता है।
इसलिए सोशल मीडिया पर साझा की जाने वाली व्यक्तिगत जानकारी पर नियंत्रण रखना जरूरी है।
अपनी प्रोफाइल और पोस्ट की Privacy Settings की समीक्षा करें।
कौन आपकी निजी जानकारी देख सकता है, इसे समझें।
अपरिचित लोगों की Friend Request को बिना जांचे स्वीकार न करें।
परिवार के बच्चों को समझाएं कि ऑनलाइन परिचित व्यक्ति हमेशा वास्तविक जीवन का भरोसेमंद व्यक्ति नहीं होता।
बुजुर्गों को बताएं कि बैंक कर्मचारी होने का दावा करने वाले किसी व्यक्ति को OTP देना सुरक्षित नहीं है।
घर में साइबर सुरक्षा की सामान्य चर्चा करते रहना भी एक उपयोगी आदत है।
विद्यार्थियों और युवा उपयोगकर्ताओं को किन बातों का ध्यान रखना चाहिए?
विद्यार्थियों और युवाओं के सामने साइबर सुरक्षा से जुड़ी चुनौतियां कुछ अलग हो सकती हैं।
फर्जी छात्रवृत्ति, नौकरी, ऑनलाइन कोर्स, परीक्षा परिणाम और पार्ट-टाइम कमाई के नाम पर संदिग्ध संदेश भेजे जा सकते हैं।
कभी यह दावा किया जाता है कि केवल रजिस्ट्रेशन फीस देने से नौकरी मिल जाएगी।
कभी नकली वेबसाइट के माध्यम से आधार, बैंकिंग विवरण या अन्य व्यक्तिगत जानकारी मांगी जाती है।
ऐसी परिस्थितियों में संबंधित संस्था की आधिकारिक वेबसाइट पर जानकारी सत्यापित करें।
किसी नौकरी या परीक्षा से संबंधित लिंक केवल सोशल मीडिया पर वायरल होने के कारण वास्तविक नहीं हो जाता।
ऑनलाइन गेमिंग और सोशल मीडिया अकाउंट के पासवर्ड भी सुरक्षित रखें।
किसी अज्ञात व्यक्ति को निजी तस्वीरें या संवेदनशील दस्तावेज न भेजें।
यदि कोई व्यक्ति ऑनलाइन धमकी, ब्लैकमेल या उत्पीड़न कर रहा है तो भरोसेमंद व्यक्ति और संबंधित अधिकारियों से सहायता लें।
छोटे दुकानदार और व्यापारी अपनी डिजिटल सुरक्षा कैसे बढ़ाएं?
आज छोटे दुकानदार भी QR कोड और UPI के माध्यम से भुगतान स्वीकार करते हैं।
कई दुकानों पर दिनभर में बड़ी संख्या में डिजिटल भुगतान होते हैं।
ऐसी स्थिति में भुगतान की पुष्टि के लिए केवल ग्राहक के मोबाइल पर दिखाया गया स्क्रीनशॉट पर्याप्त नहीं होना चाहिए।
दुकानदार को अपने विश्वसनीय भुगतान ऐप, बैंक सूचना या भुगतान सेवा के माध्यम से राशि प्राप्त होने की पुष्टि करनी चाहिए।
कई धोखाधड़ी में नकली भुगतान स्क्रीनशॉट दिखाए जा सकते हैं।
इसी तरह किसी ग्राहक के कहने पर पैसे वापस भेजने या किसी दूसरे QR कोड पर भुगतान करने से पहले पूरे मामले को समझें।
व्यापारियों को अपने कर्मचारियों को भी डिजिटल भुगतान सुरक्षा की जानकारी देनी चाहिए।
व्यापार से संबंधित मोबाइल नंबर और बैंकिंग अकाउंट की सुरक्षा को प्राथमिकता दें।
क्या AI अपने आप में खतरनाक है?
AI एक तकनीक है जिसका उपयोग अनेक सकारात्मक उद्देश्यों के लिए किया जा सकता है।
शिक्षा, अनुवाद, सामग्री निर्माण, तकनीकी सहायता और अन्य क्षेत्रों में AI उपयोगी हो सकता है।
समस्या तकनीक के अस्तित्व से नहीं, बल्कि उसके गलत इस्तेमाल से पैदा होती है।
Voice Cloning और Deepfake तकनीक के वैध रचनात्मक एवं व्यावसायिक उपयोग भी मौजूद हैं।
लेकिन जब किसी व्यक्ति की पहचान की नकल करके धोखाधड़ी, गलत सूचना या आर्थिक नुकसान पहुंचाने का प्रयास किया जाता है, तब यह गंभीर समस्या बन जाती है।
इसलिए किसी भी AI सामग्री को बिना जांचे सही मान लेना उचित नहीं है।
खासकर जब उस सामग्री के आधार पर पैसे भेजने, निजी जानकारी देने या महत्वपूर्ण निर्णय लेने के लिए कहा जा रहा हो।
Cyber Security Awareness Month 2026 में आम नागरिक क्या सीख सकते हैं?
DSCI का Be Cyber Street Smart अभियान एक महत्वपूर्ण बात पर जोर देता है कि साइबर सुरक्षा केवल तकनीकी विशेषज्ञों की जिम्मेदारी नहीं है।
सुरक्षित डिजिटल जीवन में सामान्य उपयोगकर्ता की भूमिका भी महत्वपूर्ण होती है।
यदि आप मोबाइल इस्तेमाल करते हैं, ऑनलाइन खरीदारी करते हैं, वीडियो देखते हैं, सोशल मीडिया पर सक्रिय हैं या डिजिटल भुगतान करते हैं, तो साइबर सुरक्षा की बुनियादी जानकारी आपके लिए उपयोगी है।
एक सुरक्षित डिजिटल आदत किसी बड़ी समस्या से बचाने में मदद कर सकती है।
उदाहरण के लिए केवल एक मिनट रुककर किसी संदिग्ध भुगतान अनुरोध की जांच करना अनावश्यक आर्थिक नुकसान का जोखिम कम कर सकता है।
इसी प्रकार किसी परिचित की आवाज में आए पैसे मांगने वाले कॉल को दूसरे नंबर से सत्यापित करना संभावित धोखाधड़ी पहचानने में मदद कर सकता है।
Cyber Security Awareness Month 2026: अक्सर पूछे जाने वाले सवाल
1. Cyber Security Awareness Month 2026 कब मनाया जा रहा है?
Cyber Security Awareness Month अक्टूबर 2026 के दौरान मनाया जा रहा है। इसके अंतर्गत डिजिटल सुरक्षा और साइबर अपराध रोकथाम पर जागरूकता गतिविधियां आयोजित की जा रही हैं।
2. Be Cyber Street Smart अभियान किसने शुरू किया?
यह अभियान Data Security Council of India यानी DSCI ने विभिन्न सहयोगी संस्थाओं के साथ शुरू किया है।
3. अभियान का उद्घाटन कहां हुआ?
इसका औपचारिक शुभारंभ 1 अक्टूबर 2026 को मुंबई के Bombay Stock Exchange में आयोजित कार्यक्रम में हुआ।
4. क्या AI किसी रिश्तेदार की आवाज की नकल कर सकता है?
AI आधारित Voice Cloning तकनीक से किसी व्यक्ति की आवाज जैसी नकली ऑडियो तैयार की जा सकती है। इसलिए केवल आवाज सुनकर किसी वित्तीय अनुरोध की सत्यता तय नहीं करनी चाहिए।
5. Digital Arrest क्या होता है?
Digital Arrest Scam में अपराधी कानूनी कार्रवाई या गिरफ्तारी का डर दिखाकर वीडियो कॉल या फोन के माध्यम से व्यक्ति से पैसे या निजी जानकारी प्राप्त करने का प्रयास करते हैं।
6. साइबर फ्रॉड होने पर कौन-सा नंबर डायल करें?
भारत में साइबर वित्तीय धोखाधड़ी की तत्काल रिपोर्टिंग के लिए आधिकारिक हेल्पलाइन 1930 है।
7. ऑनलाइन साइबर अपराध की शिकायत कहां दर्ज करें?
भारत सरकार के राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल https://www.cybercrime.gov.in/ पर शिकायत दर्ज की जा सकती है।
8. क्या UPI पर पैसे लेने के लिए PIN डालना पड़ता है?
सामान्य UPI भुगतान प्राप्त करने के लिए UPI PIN दर्ज करने की आवश्यकता नहीं होती। पैसे मिलने के नाम पर PIN मांगने वाले अनुरोध से सावधान रहें।
9. क्या सभी APK फाइल खतरनाक होती हैं?
नहीं। APK Android ऐप पैकेज का एक सामान्य प्रारूप है। जोखिम मुख्य रूप से अविश्वसनीय स्रोत से प्राप्त या दुर्भावनापूर्ण एप्लिकेशन से होता है।
10. साइबर फ्रॉड के पैसे वापस मिलना निश्चित है?
नहीं। शिकायत के बाद धन की वापसी कई परिस्थितियों पर निर्भर करती है। इसलिए धोखाधड़ी होते ही बैंक तथा आधिकारिक साइबर शिकायत प्रणाली को सूचना देना आवश्यक है।
The Rising Irish पर साइबर सुरक्षा से जुड़ी अन्य महत्वपूर्ण जानकारी
यदि आप बैंकिंग धोखाधड़ी और डिजिटल सुरक्षा के बारे में अधिक जानना चाहते हैं, तो हमारा यह विशेष लेख पढ़ें:
Aadhaar AePS Fraud 2026: बिना ATM और UPI के बैंक खाते से पैसे कैसे निकल सकते हैं?
इस रिपोर्ट में आधार आधारित बैंकिंग प्रणाली, बायोमेट्रिक सुरक्षा और अनधिकृत निकासी के जोखिम को विस्तार से समझाया गया है।
नई तकनीक और इंटरनेट से संबंधित अन्य उपयोगी लेखों के लिए हमारी वेबसाइट देखें:
The Rising Irish – हिंदी समाचार, ज्योतिष और टेक जानकारी
उपयोगी आधिकारिक लिंक और स्रोत
1. Data Security Council of India (DSCI)
Cyber Security Awareness Month और Be Cyber Street Smart अभियान की जानकारी:
2. National Cyber Crime Reporting Portal
भारत सरकार की आधिकारिक साइबर अपराध शिकायत वेबसाइट:
3. साइबर अपराध हेल्पलाइन
ऑनलाइन वित्तीय धोखाधड़ी की तत्काल रिपोर्टिंग के लिए: 1930
4. Reserve Bank of India (RBI Kehta Hai)
UPI, QR कोड और डिजिटल भुगतान सुरक्षा:
5. DSCI अभियान की रिपोर्ट
ये लिंक पाठकों को आधिकारिक जानकारी समझने, सुरक्षा नियम जानने और आवश्यकता पड़ने पर शिकायत करने में सहायता कर सकते हैं।
उपयोगी समाचार और साइबर सुरक्षा अपडेट के लिए हमारे WhatsApp चैनल से जुड़ें
The Rising Irish पर हम हिंदी पाठकों के लिए उपयोगी तकनीकी जानकारी, डिजिटल सुरक्षा, बैंकिंग अलर्ट, चुनिंदा महत्वपूर्ण समाचार, दैनिक राशिफल और धार्मिक ज्ञान प्रकाशित करते हैं।
यदि आप हमारी नई पोस्ट की जानकारी प्राप्त करना चाहते हैं तो आधिकारिक WhatsApp चैनल को फॉलो कर सकते हैं।
The Rising Irish Official WhatsApp Channel फॉलो करें
हमारी वेबसाइट:
साइबर सुरक्षा से जुड़ी इस जानकारी को परिवार, दोस्तों और विशेष रूप से उन बुजुर्ग लोगों के साथ साझा करें जो ऑनलाइन भुगतान और स्मार्टफोन का उपयोग करते हैं।
महत्वपूर्ण डिस्क्लेमर
यह लेख साइबर सुरक्षा के प्रति जनजागरूकता और शैक्षिक जानकारी प्रदान करने के उद्देश्य से प्रकाशित किया गया है।
इसमें दिए गए धोखाधड़ी के उदाहरण संभावित परिस्थितियों को समझाने के लिए हैं। जहां किसी विशिष्ट मामले का स्रोत नहीं दिया गया है, वहां उदाहरण को वास्तविक घटना के रूप में न समझें।
साइबर अपराध, वित्तीय शिकायत और जांच संबंधी प्रक्रियाएं परिस्थितियों और लागू नियमों के अनुसार अलग हो सकती हैं।
The Rising Irish किसी बैंक, सरकारी जांच एजेंसी या साइबर अपराध शिकायत प्राधिकरण का प्रतिनिधित्व नहीं करता।
किसी वास्तविक धोखाधड़ी की स्थिति में संबंधित बैंक, आधिकारिक साइबर हेल्पलाइन, पुलिस या योग्य कानूनी विशेषज्ञ से सहायता प्राप्त करें।
लेख में बताए गए सुरक्षा उपाय जोखिम कम करने में सहायक हो सकते हैं, लेकिन किसी भी डिजिटल प्रणाली को पूर्णतः जोखिममुक्त बनाने की गारंटी नहीं देते।
अंत में जाते-जाते
Cyber Security Awareness Month 2026 का संदेश केवल यह नहीं है कि हमें हैकर्स और ऑनलाइन धोखाधड़ी से डरना चाहिए।
इसका वास्तविक उद्देश्य यह समझना है कि थोड़ी जागरूकता, सही जानकारी और सावधान डिजिटल व्यवहार से अनेक खतरों का जोखिम कम किया जा सकता है।
आज एक साधारण मोबाइल में हमारी बैंकिंग जानकारी, निजी तस्वीरें, महत्वपूर्ण दस्तावेज, परिवार के संपर्क और अनेक डिजिटल सेवाएं मौजूद होती हैं।
इसलिए मोबाइल की सुरक्षा केवल एक उपकरण की सुरक्षा नहीं, बल्कि हमारे डिजिटल जीवन की सुरक्षा भी है।
DSCI के Be Cyber Street Smart अभियान में पारंपरिक कठपुतली कला के माध्यम से यही संदेश दिया जा रहा है कि अपने फैसलों की डोर किसी अपराधी के हाथ में न जाने दें।
कोई फोन करके डराए तो पहले जांच करें।
कोई अधिक लाभ का लालच दे तो उसके दावे को सत्यापित करें।
कोई परिचित आवाज में पैसे मांगे तो दूसरे माध्यम से पहचान की पुष्टि करें।
कोई बैंक के नाम पर OTP मांगे तो साझा न करें।
और यदि धोखाधड़ी हो जाए तो शर्म या डर के कारण चुप न रहें। शीघ्र शिकायत करें।
याद रखिए: डिजिटल दुनिया में सबसे महत्वपूर्ण सुरक्षा आदत है—रुकिए, जांचिए और फिर निर्णय लीजिए।
यदि आप इस लेख से एक भी नई सुरक्षा आदत अपने जीवन में अपनाते हैं, तो यह जानकारी उपयोगी साबित हो सकती है।
इसे परिवार और मित्रों के साथ साझा करें, ताकि वे भी AI Deepfake, Voice Cloning, UPI Fraud और अन्य साइबर अपराधों से सतर्क रह सकें।
आपको कभी कोई संदिग्ध ऑनलाइन कॉल या मैसेज मिला है? कमेंट में अपना अनुभव बताएं, लेकिन अपना फोन नंबर, बैंक विवरण या अन्य निजी जानकारी सार्वजनिक न करें।
नई उपयोगी जानकारी के लिए हमारे आधिकारिक WhatsApp चैनल से जुड़ें।